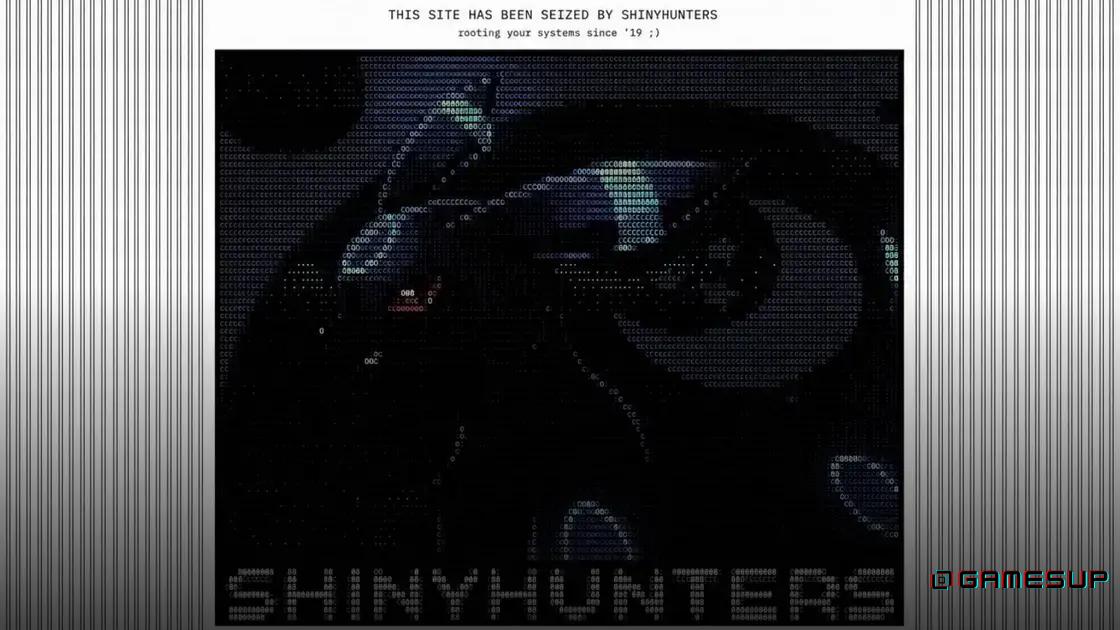
ShinyHunters voltou ao centro das atenções no mundo da segurança digital após a prisão de um suposto líder do grupo na Holanda. A detenção aconteceu durante uma investigação que envolve ataques contra sistemas do FBI e possíveis conexões com incidentes relacionados à Rockstar Games, empresa responsável por franquias como Grand Theft Auto e Red Dead Redemption.
O caso chama atenção porque o ShinyHunters se tornou conhecido por ataques de grande escala, vazamentos de dados e pela comercialização de informações roubadas em fóruns especializados. Embora as autoridades ainda estejam conduzindo a apuração, a prisão representa um avanço importante para identificar os responsáveis por operações que afetaram empresas, órgãos públicos e milhões de usuários.
ShinyHunters: suposto líder é preso na Holanda
De acordo com as informações divulgadas pelo FBI e repercutidas internacionalmente, um homem apontado como possível líder do ShinyHunters foi preso na Holanda. A ação faz parte de uma investigação mais ampla sobre atividades cibernéticas atribuídas ao grupo, incluindo ataques direcionados a organizações de grande relevância.
A prisão não significa, por si só, que todas as acusações já foram comprovadas. Como ocorre em investigações dessa natureza, as autoridades precisam reunir evidências digitais, analisar comunicações e determinar o nível de participação do suspeito em cada ocorrência. Portanto, a identificação como líder permanece tratada como uma suspeita enquanto o processo legal avança.
Mesmo assim, a detenção tem peso significativo. Grupos de crimes digitais normalmente operam de forma distribuída, com participantes responsáveis por invasões, negociação de dados, extorsão, desenvolvimento de ferramentas e lavagem de dinheiro. Encontrar uma pessoa considerada central na estrutura pode ajudar investigadores a mapear outras conexões.
O que é o grupo ShinyHunters
O ShinyHunters é um grupo cibernético conhecido por invadir bancos de dados e expor ou vender informações obtidas de maneira ilegal. A atuação ganhou notoriedade a partir de grandes vazamentos envolvendo dados de clientes, credenciais, registros internos e outros conteúdos sensíveis.
O nome do grupo também passou a circular em fóruns clandestinos, onde criminosos negociam bases de dados e oferecem acesso a sistemas comprometidos. Em muitos casos, os invasores utilizam informações roubadas para pressionar empresas, realizar novos ataques ou atrair compradores interessados em explorar os dados.
Além disso, o ShinyHunters ajudou a popularizar um modelo de operação baseado na exposição pública de vítimas. Quando uma empresa não atende às exigências dos criminosos, o grupo pode ameaçar publicar os arquivos obtidos. Essa estratégia aumenta a pressão sobre as organizações e transforma o vazamento em uma ferramenta de extorsão.
Por que o nome tem relação com Pokémon
A identidade visual do grupo utiliza referências à franquia Pokémon, especialmente ao conceito de shiny, que identifica criaturas raras com coloração diferente nos jogos. A escolha ajudou a criar uma marca reconhecível nos ambientes clandestinos da internet.
Apesar da aparência ligada ao universo dos games, as atividades atribuídas ao ShinyHunters não têm relação com a The Pokémon Company, com os jogos da série ou com qualquer projeto oficial. O tema funciona apenas como uma forma de identificação usada pelos criminosos digitais.
Investigação envolve o FBI
Um dos pontos mais delicados do caso é a ligação com ataques que afetaram sistemas associados ao FBI. Órgãos públicos e agências de investigação são alvos de alto interesse para grupos criminosos, tanto pelo valor das informações quanto pelo impacto que um incidente pode gerar.
Quando uma instituição como o FBI é envolvida em uma investigação de segurança, a análise tende a ser mais abrangente. Os investigadores precisam verificar como ocorreu o acesso, quais contas foram comprometidas, se houve roubo de dados e se outras redes foram utilizadas como caminho para a invasão.
Também é necessário separar acessos reais de alegações feitas em fóruns de hackers. Criminosos podem publicar informações exageradas para ganhar notoriedade, atrair compradores ou pressionar uma vítima. Por isso, os órgãos responsáveis costumam validar tecnicamente os arquivos e as evidências antes de confirmar a extensão do ataque.
A participação do FBI no caso indica que a investigação possui dimensão internacional. Ataques digitais raramente ficam limitados a um único país, já que os responsáveis podem estar em uma região, usar servidores em outra e atingir empresas localizadas em diferentes partes do mundo.
Possíveis conexões com a Rockstar Games
A investigação também foi relacionada a incidentes envolvendo a Rockstar Games. A empresa é uma das maiores desenvolvedoras do setor e administra propriedades extremamente populares, o que faz dela um alvo valioso para criminosos interessados em informações antecipadas, arquivos internos ou dados de usuários.
Entre os conteúdos que costumam despertar interesse em ataques contra estúdios estão versões preliminares de jogos, ferramentas de desenvolvimento, credenciais de funcionários, documentos corporativos e materiais de marketing. Entretanto, a presença de uma empresa em uma investigação não significa automaticamente que todos os eventos relacionados a ela tenham sido praticados pelo mesmo grupo.
Por isso, é importante tratar a conexão com cautela. As autoridades precisam determinar se o ShinyHunters teve participação direta, se houve colaboração com outros invasores ou se os nomes foram associados apenas por causa de informações publicadas em comunidades criminosas.
Para os jogadores, o principal risco em situações assim envolve contas, dados pessoais e credenciais reutilizadas. Mesmo quando o ataque atinge sistemas internos, senhas e informações de usuários podem acabar circulando em mercados ilegais. Consequentemente, manter práticas básicas de segurança continua sendo essencial.
Como os grupos de hackers atuam
Grupos como o ShinyHunters normalmente não dependem de uma única técnica. Em vez disso, combinam diferentes métodos para conseguir acesso e manter controle sobre os sistemas. Entre as práticas mais comuns estão:
- Uso de senhas vazadas em outros incidentes;
- Campanhas de phishing direcionadas a funcionários;
- Exploração de falhas em softwares e serviços conectados à internet;
- Roubo de tokens e sessões de autenticação;
- Compra de acessos em fóruns clandestinos;
- Abuso de contas com privilégios administrativos;
- Extorsão com ameaça de publicação de arquivos.
Depois da invasão, os criminosos podem permanecer no ambiente por semanas ou meses. Durante esse período, procuram informações valiosas, identificam sistemas importantes e tentam elevar os privilégios de acesso. Assim, o ataque pode ser silencioso no início e só se tornar público quando o grupo decide reivindicar a ação.
Além disso, o crime digital moderno funciona como um ecossistema. Um participante pode vender uma credencial, outro pode realizar a invasão e um terceiro pode negociar os dados obtidos. Dessa forma, prender um suposto líder pode contribuir para interromper uma rede inteira, mas não necessariamente encerra todas as atividades ligadas ao nome.
O impacto dos vazamentos para empresas e jogadores
Um vazamento de dados não afeta somente a empresa atacada. Usuários também podem enfrentar tentativas de golpe, invasão de contas, roubo de identidade e mensagens falsas. Por esse motivo, incidentes envolvendo companhias de tecnologia e games precisam ser analisados com atenção pelo público.
Entre os impactos mais frequentes estão o aumento de campanhas de phishing, a criação de páginas falsas para capturar senhas e a utilização de dados pessoais em golpes personalizados. Quando o criminoso conhece o nome do usuário, o serviço utilizado e informações sobre sua conta, a abordagem pode parecer legítima.
Para reduzir os riscos, jogadores devem utilizar senhas exclusivas em cada plataforma. A autenticação em dois fatores também oferece uma camada adicional de proteção, especialmente quando usa aplicativos autenticadores ou chaves de segurança.
Medidas recomendadas para proteger contas
- Ative a autenticação em dois fatores nas contas de jogos e e-mail;
- Evite repetir a mesma senha em diferentes serviços;
- Desconfie de links que prometem jogos, skins ou recompensas gratuitas;
- Confira o endereço do site antes de inserir dados de login;
- Mantenha sistemas, navegadores e aplicativos atualizados;
- Revise periodicamente os dispositivos conectados à conta;
- Troque imediatamente senhas expostas em vazamentos confirmados.
Por que a prisão é importante para a segurança digital
A detenção de um possível líder do ShinyHunters mostra que investigações contra grupos digitais podem ultrapassar fronteiras. Durante muito tempo, criminosos virtuais acreditaram que a distância física e o uso de identidades falsas seriam suficientes para evitar consequências legais.
No entanto, autoridades de diferentes países desenvolveram métodos mais sofisticados para rastrear infraestruturas, pagamentos e comunicações. Dados de servidores, registros de acesso, movimentações financeiras e mensagens podem formar uma cadeia de evidências capaz de identificar suspeitos.
A cooperação internacional é especialmente importante porque um ataque pode envolver vítimas em vários continentes. A Holanda, por exemplo, pode realizar a prisão, enquanto investigadores de outros países reúnem provas relacionadas às vítimas e aos sistemas comprometidos.
Além da punição individual, ações desse tipo podem dificultar o funcionamento dos mercados clandestinos. Quando um participante importante é retirado da operação, fóruns podem perder confiança, compradores podem se afastar e outros criminosos podem interromper temporariamente suas atividades.
O que acontece após a prisão
Depois da prisão, o processo costuma envolver etapas como análise de dispositivos, preservação de provas, interrogatórios, pedidos de cooperação e avaliação de possíveis acusações. Computadores, celulares e contas digitais podem conter informações capazes de relacionar o suspeito a ataques específicos.
Também é possível que as autoridades procurem identificar vítimas ainda não divulgadas. Muitos incidentes permanecem em sigilo durante meses porque as empresas precisam entender o que foi acessado antes de comunicar o público. A investigação pode revelar novos ataques atribuídos ao mesmo grupo ou a colaboradores próximos.
O andamento jurídico dependerá da legislação aplicável, da nacionalidade do suspeito, dos países afetados e da natureza das acusações. Em casos internacionais, procedimentos de extradição e compartilhamento de provas podem tornar o processo mais longo.
Enquanto isso, qualquer informação adicional divulgada pelo FBI ou pelas autoridades holandesas deve ser analisada com cuidado. Detalhes publicados em redes sociais e fóruns podem misturar fatos comprovados com especulações, algo bastante comum em casos de grande repercussão.
O que esperar do futuro do ShinyHunters
A prisão pode enfraquecer a estrutura associada ao ShinyHunters, mas não garante o desaparecimento imediato do grupo. Organizações criminosas digitais frequentemente mudam de nome, adotam novas marcas e redistribuem funções após uma operação policial.
Também existe a possibilidade de antigos integrantes continuarem ativos de forma independente. Nesse cenário, os ataques podem prosseguir sem o mesmo nome, dificultando a identificação pública da rede. Por outro lado, a exposição do caso aumenta a pressão sobre possíveis colaboradores e compradores de dados.
Para o setor de games, o episódio reforça a importância de investir em proteção de contas, monitoramento de acessos e resposta rápida a incidentes. Empresas que administram grandes comunidades precisam proteger tanto seus ambientes internos quanto os dados de jogadores e funcionários.
O caso ainda deve ganhar novos capítulos conforme a investigação avance. A confirmação da extensão dos ataques, a identificação de outros envolvidos e a definição das acusações serão fundamentais para entender o verdadeiro papel do suspeito dentro do ShinyHunters.
Conclusão
A prisão do suposto líder do ShinyHunters na Holanda representa um momento relevante na luta contra o crime digital. A investigação, que envolve possíveis ataques ao FBI e conexões com a Rockstar Games, destaca como grupos especializados conseguem atingir organizações de grande porte e explorar o interesse do público por jogos e tecnologia.
Embora muitos detalhes ainda dependam de confirmação oficial, o caso reforça a necessidade de proteger contas, evitar a reutilização de senhas e desconfiar de mensagens inesperadas. Para empresas, o episódio evidencia a importância de monitorar acessos, corrigir vulnerabilidades e manter planos de resposta preparados.
Gostou do artigo sobre o ShinyHunters e a prisão na Holanda? Compartilhe o conteúdo com seus amigos que acompanham games, tecnologia e segurança digital.